 1 day ago
1
บริษัทความปลอดภัยไซเบอร์ Island ค้นพบเว็บไซต์ปลอมจำนวน 186 โดเมน ที่เลียนแบบบริการ AI ชื่อดัง 27 แบรนด์ ไม่ว่าจะเป็น ChatGPT, Gemini, Claude, Copilot, DeepSeek และ Perplexity โดยใช้วิธีตั้งชื่อเว็บไซต์ให้คล้ายกับของจริง หรือเรียกว่ากระบวนการ TypoPrompting เพื่อดักผู้ใช้งานที่พิมพ์ URL ผิด ก่อนเปลี่ยนเส้นทางไปยังเว็บไซต์อันตราย ซึ่งอาจหลอกให้ติดตั้งมัลแวร์และส่งต่อข้อมูลการค้นหาไปยังบุคคลภายนอกได้
TypoPrompting คืออะไร?
นักวิจัยได้ตรวจพบรูปแบบการโจมตีที่เรียกว่า TypoPrompting ซึ่งอาศัยเทคนิคการจดทะเบียนชื่อโดเมนที่สะกดคล้ายเว็บไซต์จริง โดยอาจเปลี่ยนตัวอักษรเพียงหนึ่งตัว สลับตำแหน่งตัวอักษร หรือเพิ่มตัวอักษรเข้าไป เพื่อหลอกผู้ใช้ที่พิมพ์ URL ผิดโดยไม่รู้ตัว
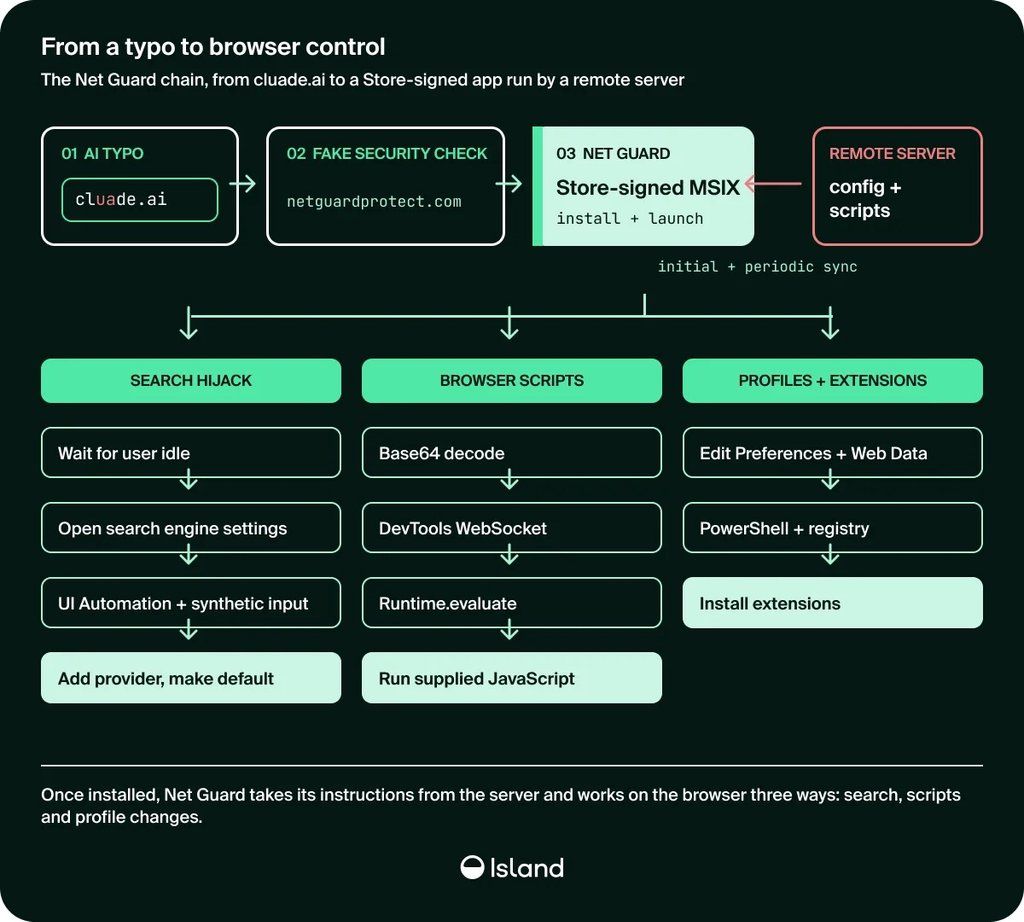
เช่น ผู้ใช้ต้องการเข้าเว็บไซต์ Claude แต่พิมพ์ชื่อโดเมนผิดเป็น “cluade” แทนที่จะเข้าสู่บริการ AI ตามปกติ กลับถูกเปลี่ยนเส้นทางไปยังเว็บไซต์อื่น และอาจพบหน้าตรวจสอบความปลอดภัยปลอมที่หลอกให้รันคำสั่งอันตรายบนคอมพิวเตอร์
เว็บไซต์ AI ปลอม 186 โดเมน มีแบรนด์ไหนถูกเลียนแบบบ้าง?
Island ตรวจพบโดเมนที่สะกดคล้ายบริการ AI ทั้งหมด 186 โดเมน ครอบคลุม 27 แบรนด์ โดยมี Anthropic Claude, OpenAI ChatGPT, Google Gemini และ Gemini Notebook (เดิมชื่อ NotebookLM), Microsoft Copilot, SpaceXAI Grok, DeepSeek, Mistral, Perplexity, Midjourney, ElevenLabs, Lovable และ Cursor
ตัวอย่างชื่อโดเมนที่ตรวจพบ ได้แก่
- cloude.ai
- cluade.ai
- clsude.ai
- chatlgpt.com
- geimini.com
- notebookklm.com
- griok.com
- preplexity.ai
- deepceek.com
- elevenlebs.io
- copiot.com
- midj0urney.org
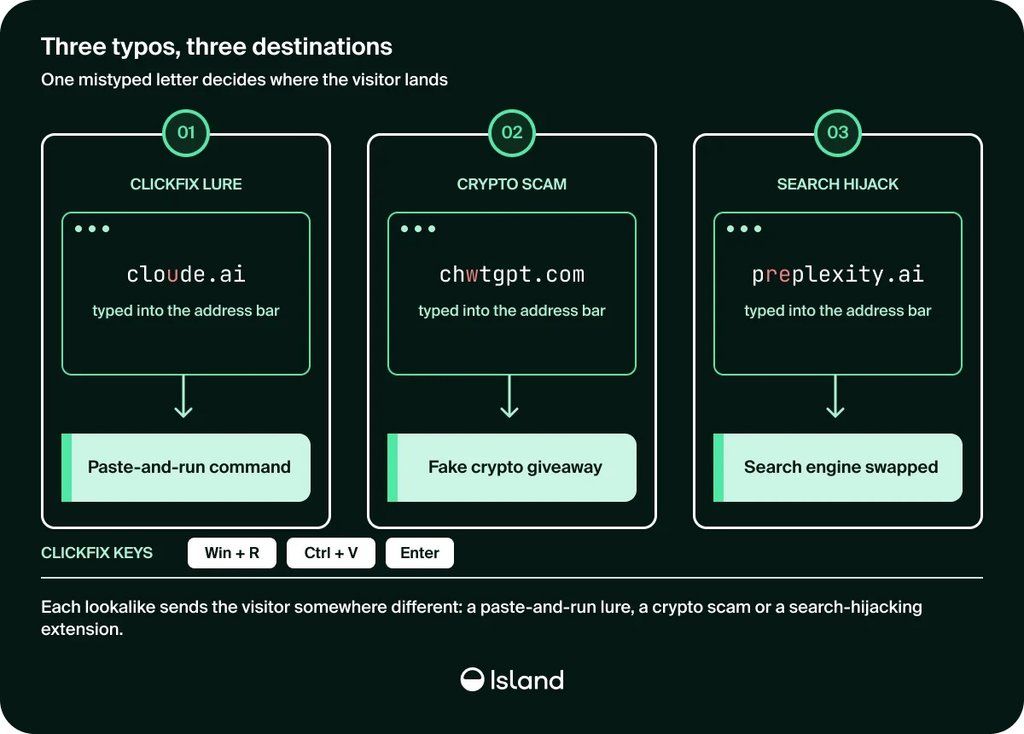
เว็บไซต์ AI ปลอมใช้ 3 วิธีหลัก หลอกให้ติดตั้งมัลแวร์และเปลี่ยนการตั้งค่าเบราว์เซอร์
จากการตรวจสอบ นักวิจัยพบว่าโดเมนเลียนแบบสามารถพาผู้ใช้งานไปสู่การโจมตีได้หลายรูปแบบ โดยมี 3 วิธีสำคัญดังนี้
- ปลอมหน้า Cloudflare หลอกให้รันคำสั่ง โดยใช้เทคนิค ClickFix ซึ่งเป็นเทคนิคหลอกให้ผู้ใช้ลงมือรันคำสั่งอันตรายด้วยตัวเอง ซึ่งหลอกให้ผู้ใช้เปิดหน้าต่าง Run ของ Windows แล้ววางคำสั่งที่เว็บไซต์เตรียมไว้และกด Enter โดยคำสั่งที่นักวิจัยตรวจพบจะดาวน์โหลดไฟล์ PowerShell จากเซิร์ฟเวอร์ภายนอกและรันไฟล์
- หลอกให้ติดตั้ง Net Guard นำผู้ใช้ไปยังหน้า Security Check ปลอม เพื่อให้ดาวน์โหลดโปรแกรมชื่อ Net Guard ซึ่งนำเสนอว่าเป็นเครื่องมือสำหรับตรวจสอบความปลอดภัย Wi-Fi และ DNS ซึ่งโปรแกรมนี้มีความสามารถยึดการควบคุมเบราว์เซอร์ และติดตั้งส่วนขยาย Chrome เพิ่มเติมได้
- หลอกติดตั้งส่วนขยาย Chrome โดยพบว่าโดเมน “preplexity[.]ai” ซึ่งเลียนแบบ Perplexity สามารถเปลี่ยนเส้นทางไปยังหน้าติดตั้งส่วนขยายชื่อ Quick Search บน Chrome Web Store ทำให้คำค้นหาที่มีข้อมูลสำคัญจากแถบที่อยู่ของ Chrome อาจถูกส่งผ่านระบบค้นหาของบุคคลภายนอกได้
วิธีป้องกันเว็บไซต์ AI ปลอม และควรทำยังไง?
- เช็กชื่อ URL ให้ถูกต้องก่อนเข้าเว็บไซต์
- บันทึกหรือ Bookmark เว็บไซต์ AI ที่ใช้งานบ่อย เพื่อไม่ต้องพิมพ์ URL ใหม่ทุกครั้ง
- อย่ารันคำสั่งที่เว็บไซต์ตรวจสอบตัวตนสั่งให้ทำ โดยเฉพาะคำสั่งที่ต้องเปิด PowerShell, Terminal หรือ Windows Run
- หลึกเลี่ยงการดาวน์โหลดโปรแกรมหรือส่วนขยายจากเว็บไซต์ที่ไม่รู้จัก
และภัยไซเบอร์ไม่ได้เกิดขึ้นเฉพาะกับเว็บไซต์ธนาคารหรือร้านค้าออนไลน์เท่านั้น แต่ยังขยายมาสู่บริการ AI ที่ได้รับความนิยมอย่าง ChatGPT, Gemini และ Claude ซึ่งการตรวจสอบชื่อเว็บไซต์ให้ถูกต้องก่อนใช้งาน ก็เป็นอีกหนึ่งวิธีที่ช่วยลดความเสี่ยงได้
ที่มา The Hacker News


 English (US) ·